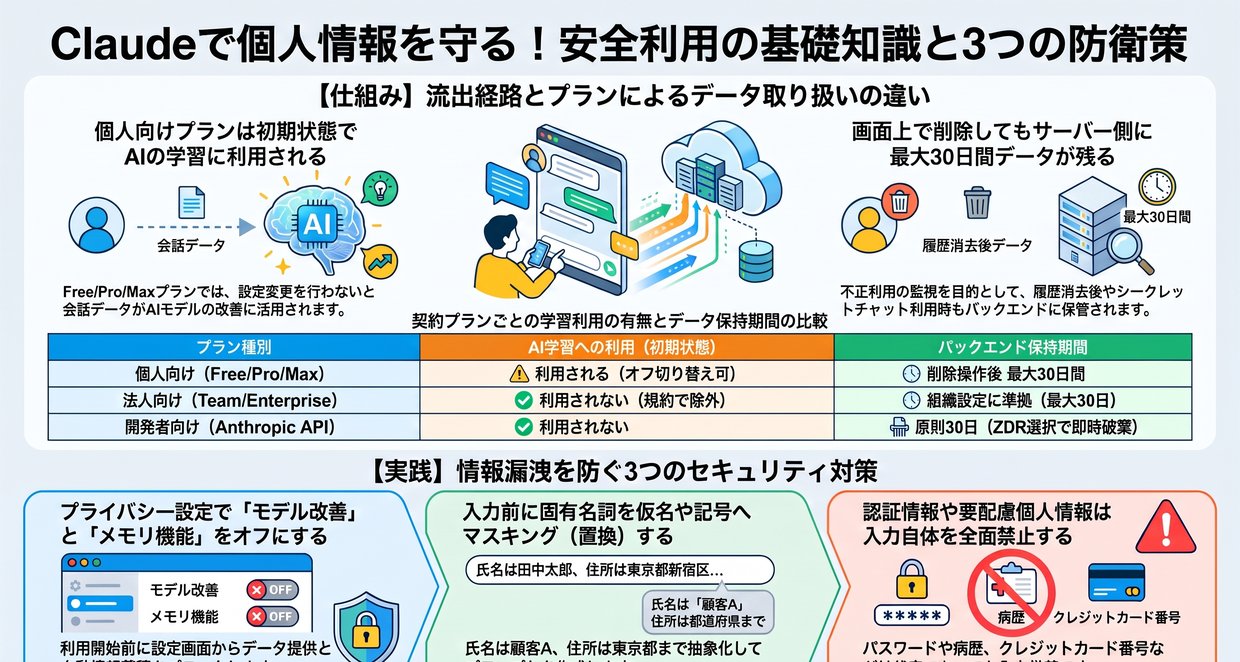
生成AIの業務活用が進むなかで、Claudeに顧客名や社内の個人情報を入力しても安全なのか不安を感じる方は少なくありません。Opus 4.8やSonnet 5、Haiku 4.5、Fable 5といった高性能モデルの登場により、議事録の要約や顧客対応メールの作成など、実務データを扱う機会が急増しています。しかし、AIの学習利用だけをオフにしても、サーバーへのデータ保存や共有リンク経由の公開といった別経路からの情報漏洩リスクは残ります。本記事では、2026年時点のAnthropic公式仕様に基づき、Claudeにおける個人情報の取り扱い経路や日本の個人情報保護法との兼ね合い、入力前のマスキング基準、安全なプラン選びまでを体系的に解説します。
Claudeにおける個人情報の取り扱いと3つの流出経路とは?
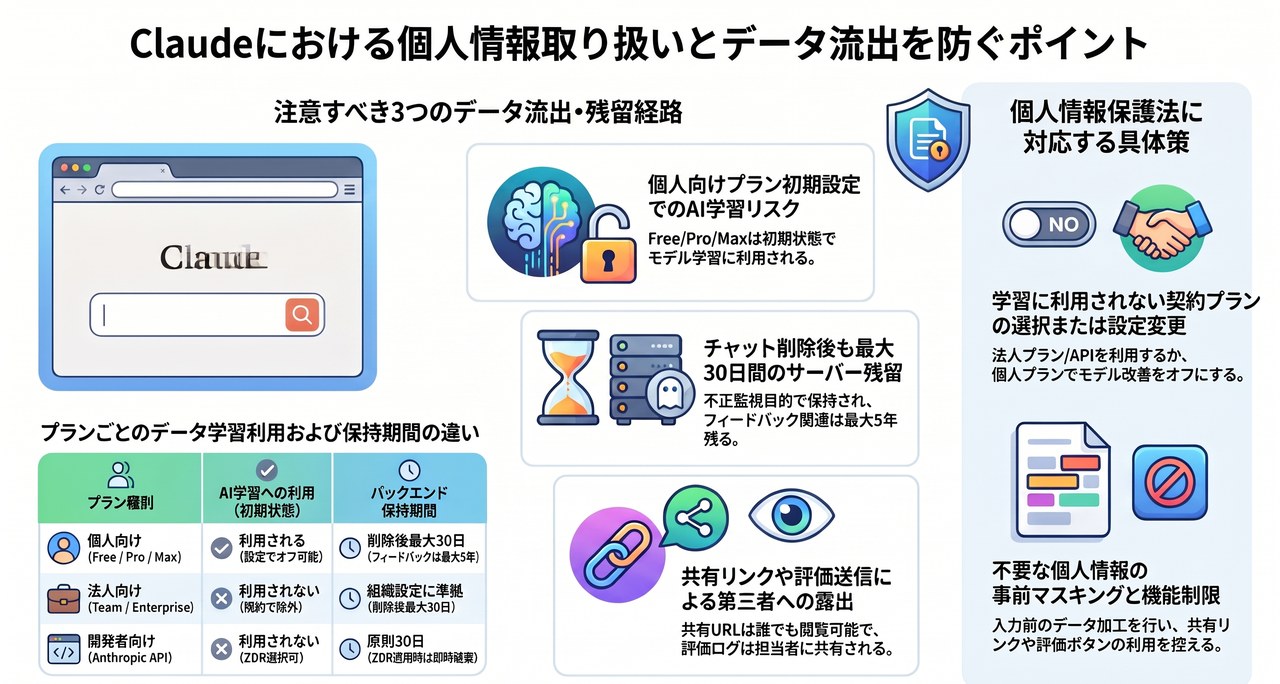
Claudeに入力した個人情報がどこへ向かうのかを把握することは、情報漏洩を防ぐための第一歩です。AIの学習設定だけでなく、サーバーへの保存期間や共有リンクの仕様まで含めた3つの経路を整理します。
個人向けプランは初期設定でAIのモデル改善に利用される
個人向けプランでは、初期設定のままだと入力した個人情報がAIのモデル学習に使われるリスクがあります。契約形態によってデータの学習利用に関する規約が明確に分けられているためです。2026年時点の仕様(今後変更の可能性があるため最新情報は公式のsupport.claude.com等で確認が必要です)における契約別の取り扱いを以下の表に整理しました。
| プラン種別 | 対象サービス | AI学習への利用(初期状態) | バックエンド保持期間 |
|---|---|---|---|
| 個人向けプラン | Free / Pro / Max | 利用される(設定でオフ可能) | 削除操作後最大30日間(フィードバック送信分等は最大5年) |
| 法人向けプラン | Team / Enterprise | 利用されない(規約で除外) | 組織の保持設定に準拠(削除後最大30日間) |
| 開発者向けAPI | Anthropic API | 利用されない(ZDR契約も選択可) | 原則30日間(ZDR適用時は即時破棄) |
有料のProプランやMaxプランであっても個人向け規約が適用されるため、業務データを扱う際は必ず事前にプライバシー設定や契約プランを見直す必要があります。
会話やメモリ機能のデータは削除操作後も最大30日間残る
学習利用をオフにしても、Claudeのサーバー上から個人情報が即座に消えるわけではありません。不正利用の監視やシステム障害への対応を目的として、バックエンドに一定期間データを保持する仕組みが採られています。画面上でチャット履歴を削除したりシークレットチャットを利用したりしても、サーバー側では最大30日間データが保持されます。さらにメモリ機能が有効な場合、過去の会話から抽出された氏名や所属などの断片的な情報が別領域に記憶され続け、元のチャットを消しただけでは消去されません。画面から見えなくなったデータもすぐには消えない前提で、入力する情報の範囲を慎重に管理することが求められます。
共有リンクやフィードバック送信から第三者に閲覧される
チャット画面の共有機能やフィードバック送信を使うと、意図せず第三者に個人情報が渡る危険があります。共有リンクはURLを知っている人なら誰でも開ける仕組みになっており、転送や検索エンジンへのインデックスを通じて拡散する恐れがあるためです。個人向けプランで作成した公開リンクが取引先に転送されたり、会話に高評価・低評価のフィードバックを送った際に関連ログがAnthropicの審査担当者に共有されたりするケースが代表的です。フィードバックに関連する会話データは最大5年間保持される仕様となっています。個人情報を含むやり取りでは、共有リンクの発行や評価ボタンの操作を控える運用が安全です。
日本の個人情報保護法と委員会の注意喚起への対応が求められる
業務で他者の個人情報をClaudeに入力する際は、日本の個人情報保護法および個人情報保護委員会の注意喚起に沿った対応が不可欠です。本人の同意なく利用目的の範囲を超えて個人データを取り扱うことや、機械学習の教師データとして外部提供することは法令違反となる恐れがあります。個人情報保護委員会が公表している生成AIサービスの利用に関する注意喚起と、Claude側の設定・契約の対応関係を以下の表にまとめました。
| 個人情報保護委員会の確認項目 | 実務で求められる要件 | Claudeでの具体的な対応策 |
|---|---|---|
| 利用目的の範囲内での取り扱い | 取得時に公表・通知した利用目的を超えないこと | 社内規程でAI処理を目的内に位置づけ、不要な個人情報は事前マスキングする |
| 機械学習への不使用の確認 | 入力データがAIの学習に利用されない設定・契約であること | Team・Enterprise・APIを利用するか、個人プランでモデル改善をオフにする |
| 外国にある第三者への提供制限 | 海外サーバーへの越境移転に関する安全管理措置を講じること | DPA(データ処理契約)の締結および保管体制の定期確認を行う |
法的な解釈や最終的なコンプライアンス判断は個別の事業環境によって異なるため、必ず自社の法務部門や弁護士などの人間による検証を経て運用ルールを決定してください。
Claudeで個人情報の流出を防ぐプライバシー設定と削除手順は?
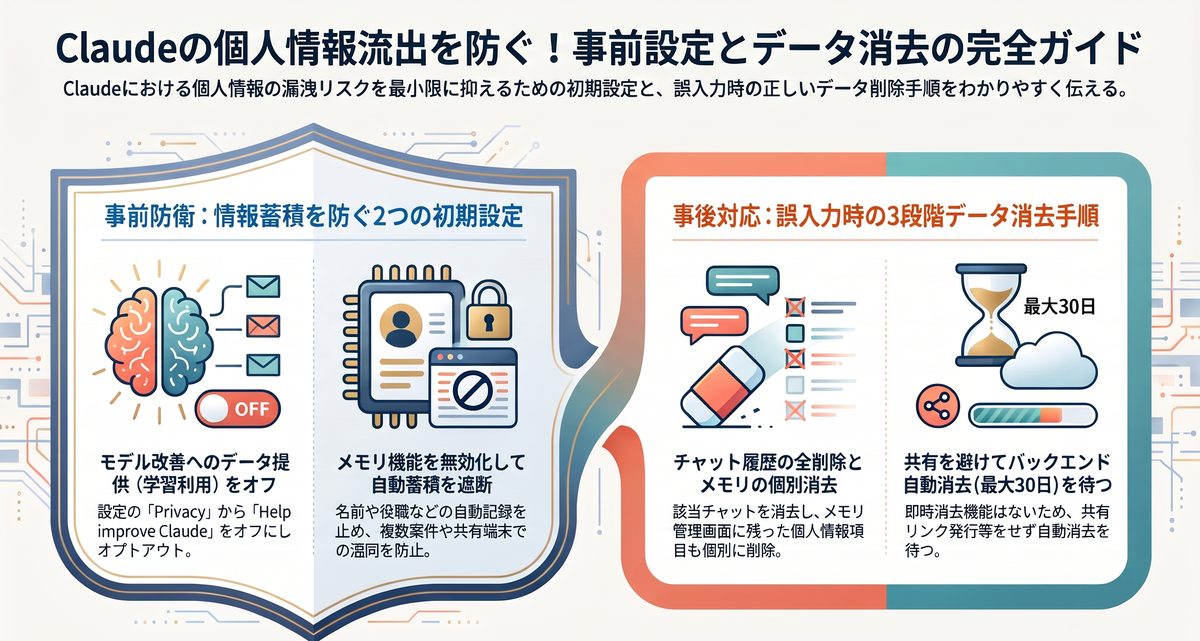
Claudeに個人情報を記憶させないためには、利用開始前の設定変更と、万が一入力してしまった後の完全削除フローの両方を押さえておく必要があります。画面上で今すぐ実践できる3つの防衛手順を解説します。
プライバシー設定からモデル改善へのデータ提供をオフにする
個人向けプラン(Free・Pro・Max)を利用する場合は、最初にプライバシー設定からモデル改善へのデータ提供をオフにします。初期状態ではチャット内容が将来のモデル訓練に活用される設定になっているためです。設定画面の「Privacy(プライバシー)」メニューを開き、「Help improve Claude(Claudeの改善に協力する)」のトグルスイッチをオフに切り替えるだけで即座に適用されます。この設定変更は切り替え以降の会話に対して有効となり、過去に入力してすでに学習パイプラインへ回ったデータには遡及しません。アカウントを作成したら、最初のプロンプトを入力する前にオプトアウト設定を済ませておくことが鉄則です。
メモリ機能を無効化して会話からの情報蓄積を遮断する
意図しないプロファイリングや個人情報の蓄積を防ぐには、メモリ機能を無効化しておくのが確実です。メモリ機能がオンになっていると、日々の雑談や業務相談のなかに含まれる名前、役職、勤務先、プロジェクト名などをClaudeが自動的に抽出し、次回以降の会話に引き継いでしまいます。設定画面のメモリ管理項目から機能をオフにすれば、チャットをまたいだ情報の自動記録を止められます。すでに記憶されてしまった項目がある場合も、同じ管理画面からメモリの内容を一覧表示して個別に削除可能です。複数人で端末を共有する場面や、クライアント別の案件を扱う業務では、メモリ機能を常時オフにしておくことで情報混同のリスクを排除できます。
会話履歴・メモリ・バックエンドの3段階でデータを消去する
誤って個人情報をClaudeに入力してしまった場合は、3つのステップを順番に実行してデータを消去します。チャット履歴を1つ消しただけでは、メモリ領域や別チャットの下書きに情報が残存する可能性があるためです。
- 該当するチャット履歴を一覧から選択して完全に削除する
- 設定画面のメモリ管理を開き、抽出された個人情報の項目を個別に消去する
- フィードバック送信や共有リンクの発行を行わず、バックエンドから自動消去されるまで最大30日間待つ
なお、一度送信したデータをユーザー側の操作でサーバーから即時・即日に完全消去する手段は提供されていません(2026年時点の仕様であり、最新情報はsupport.claude.comで確認してください)。事後の削除にはタイムラグが生じるからこそ、そもそも生の個人情報を入力しない予防策が何より重要になります。
Claudeへ個人情報を入力する前に行うマスキングの実務基準とは?
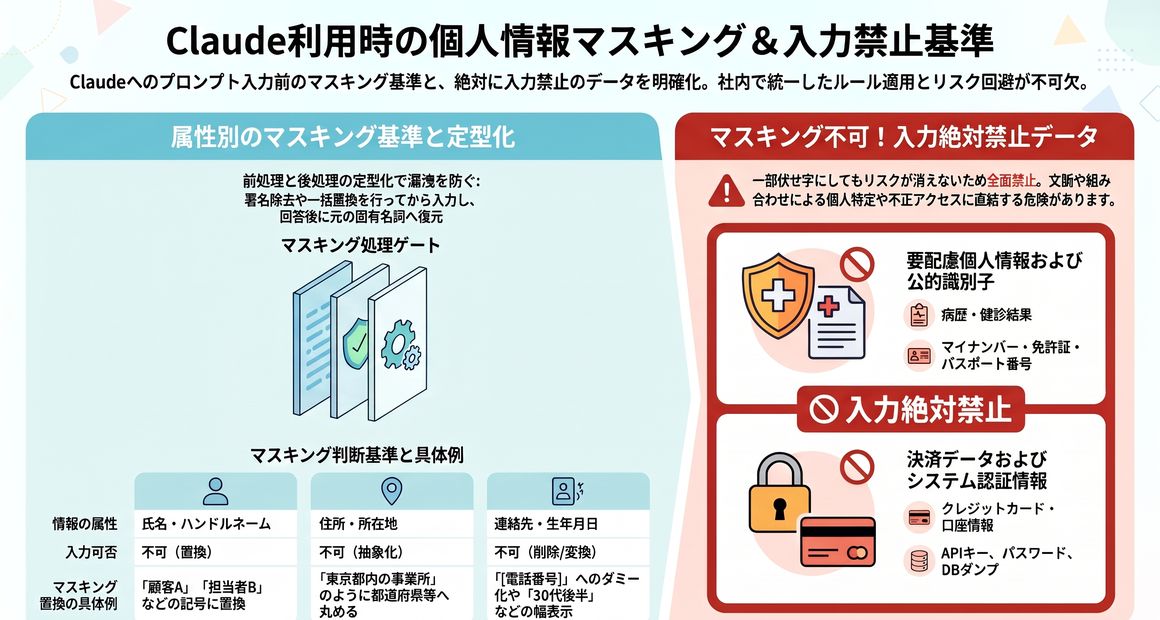
設定やプランを問わず最も確実な情報漏洩対策は、プロンプトを入力する前の段階で個人情報を別の文字列に置き換えるマスキング(匿名化・仮名化)です。実務で迷わないための判断基準と置換ルールを整理します。
氏名や連絡先などの属性ごとに置換ルールを統一する
入力前のマスキングを徹底するには、個人の特定につながる属性ごとに社内で統一した置換ルールを決めておくことが有効です。担当者ごとに判断が分かれると、住所の一部や珍しい役職名などから本人が推測される抜け漏れが起きやすくなります。属性別の具体的なマスキング基準を以下の表にまとめました。
| 情報の属性 | そのままの入力可否 | マスキング置換の具体例 |
|---|---|---|
| 氏名・ハンドルネーム | 不可(必ず置換) | 「山田太郎」を「顧客A」「担当者B」などの記号に置き換える |
| 住所・所在地 | 不可(都道府県まで丸める) | 「東京都港区芝公園4-2-8」を「東京都内の事業所」に抽象化する |
| 電話番号・メールアドレス | 不可(全文削除またはダミー化) | 「090-xxxx-xxxx」を「[電話番号]」または「000-0000-0000」にする |
| 生年月日・年齢 | 原則不可(年代へ丸める) | 「1988年5月12日生まれ」を「30代後半」のように幅を持たせる |
プロンプトを送信する前にこれらの置換を済ませておけば、万が一ログが残っても個人を特定されるリスクを大幅に低減できます。
要配慮個人情報や認証情報はマスキングせず入力自体を禁止する
医療記録や金融口座、システムの認証情報など一部のデータは、マスキングの有無にかかわらずClaudeへの入力自体を全面的に禁止すべきです。漏洩した際の被害が甚大であり、文脈や数値の組み合わせから本人が特定された
り不正アクセスに直結したりする危険が高いためです。
- 病歴・健康診断結果・障害・犯罪歴などの要配慮個人情報
- マイナンバー・運転免許証番号・パスポート番号などの公的識別子
- クレジットカード番号・銀行口座情報・暗証番号などの決済データ
- APIキー・パスワード・秘密鍵・顧客データベースのダンプファイル
これらの機密データは一部を伏せ字にしてもリスクが消えないため、AIに処理させない業務フローを徹底することが安全管理の基本となります。
テキスト置換テンプレートで業務文書を抽象化してから渡す
日常業務でメール添削や議事録要約をClaudeに依頼する際は、あらかじめ固有名詞を抜き取るテキスト置換テンプレートを用意しておくと効率的です。毎回手作業でどこを隠すか考えていると、急いでいるときに電話番号や署名の削除漏れが起きやすくなります。
- メール本文の署名欄や引用返信の履歴を丸ごとカットしてから貼り付ける
- 社名や人物名を「A社」「B氏」に一括置換してから要約や翻訳を指示する
- 出力された回答を手元のエディタに戻し、元の固有名詞へ逆置換して仕上げる
前処理と後処理を定型化しておくことで、Opus 4.8やSonnet 5の高い文章作成能力を活かしながら、個人情報を一切外部へ出さない安全な業務運用が実現します。
Claude Codeで個人情報や機密コードの漏洩を防ぐ対策は?
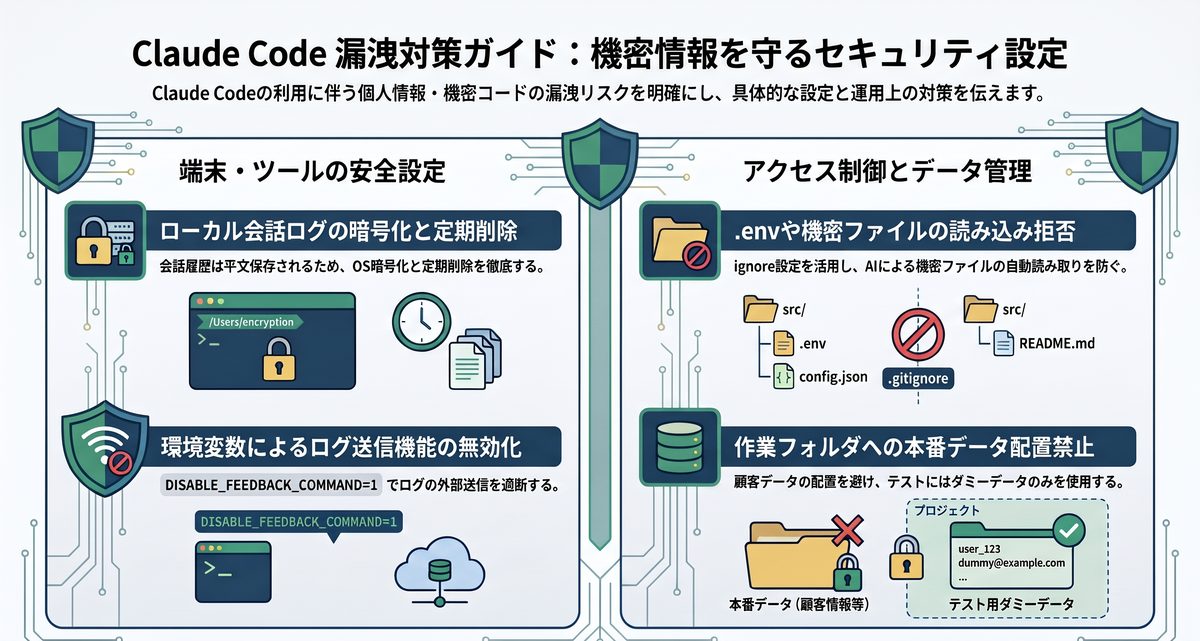
ターミナル上で直接ファイルやコマンドを操作するClaude Codeは、通常のWebチャット以上に個人情報や認証情報の漏洩に注意が必要です。開発環境特有の3つのリスクと具体的な防御設定を解説します。
ローカルPCに平文保存される会話ログのアクセス権限を制限する
Claude Codeを利用する際は、手元のPC内に保存される会話ログファイルの管理を厳格に行う必要があります。セッションの再開や履歴参照のために、やり取りしたプロンプトや読み込ませたファイルの中身がローカルディスク上に平文(暗号化されていない状態)で記録される仕様になっているためです。万が一PCの紛失やマルウェア感染、共有端末での権限設定ミスが起きると、ローカルのログディレクトリから顧客データやソースコードが流出する恐れがあります。対策として、OS標準のディスク暗号化(FileVaultやBitLocker)を必ず有効化し、機密データを扱ったセッション終了後はローカルのキャッシュやログファイルを定期的に削除する運用を徹底してください。
フィードバックやバグ報告コマンドによるログ送信を無効化する
Claude Code上で用意されているフィードバック送信やバグ報告のコマンドは、業務利用時には環境変数で無効化しておくのが安全です。コマンドを実行すると、問題調査のために直前の会話ログや読み込んだコンテキストの写しがAnthropicのサーバーへ送信され、長期間(最大5年間)保持される仕組みになっているためです。
/feedbackや/bugコマンドの実行を社内ルールで原則禁止にする- シェルの設定ファイルに
DISABLE_FEEDBACK_COMMAND=1を追記して機能を封じる /share等によるセッション共有機能も組織ポリシーで制限する
開発者が善意でツールの不具合を報告した結果、テストデータ内の個人情報が外部送信されてしまう事故をシステム面から確実に防げます。
環境変数ファイルや顧客データへの読み取りアクセスを遮断する
プロジェクトディレクトリ内でClaude Codeを起動する前に、APIキーや個人情報を含むファイルへの読み取りアクセスを遮断しておくことが不可欠です。Claude Codeは自律的にフォルダ内のファイルを探索して読み込むため、放置すると設定ファイルや検証用の顧客CSVをプロンプトの一部としてサーバーへ送信してしまいます。
.envや認証情報ファイルを対象外リスト(ignore設定)に明記して読み込みを拒否する- 本番の顧客データベースから抽出したCSVやログを作業フォルダ内に置かない
- テストデータには実在しないダミーの個人情報(Faker等で生成した値)のみを使用する
AIエージェントが触れるファイルの範囲を物理的に切り離すことで、意図しない個人情報のアップロードを根本から遮断できます。
個人情報を扱う業務で選ぶべきClaudeの法人プランと移行手順は?
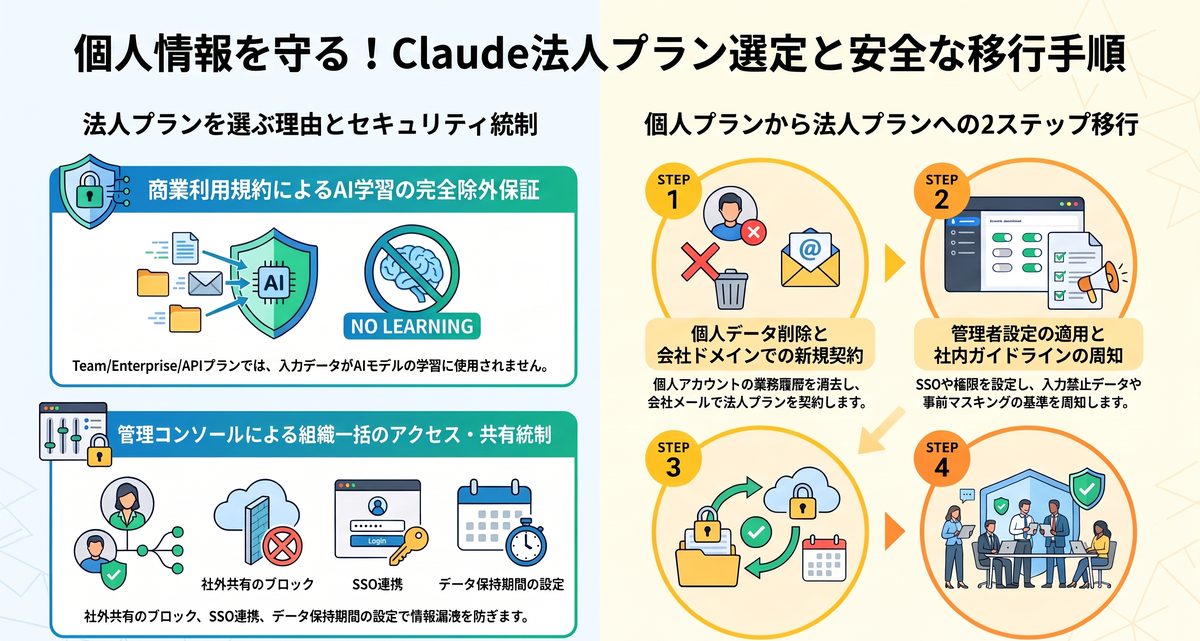
企業の業務で継続的にClaudeを活用する場合、個人向けプランのオプトアウト運用だけではガバナンス上の限界があります。組織全体で個人情報を安全に保護するための法人プラン選びと移行ステップを確認します。
規約で学習除外が保証されるTeam・Enterprise・APIを選ぶ
業務で個人情報や機密データを扱うなら、Teamプラン、Enterpriseプラン、またはAnthropic APIのいずれかを契約すべきです。法人向けの商業利用規約(Commercial Terms)が適用されるこれらのプランでは、顧客が入力したデータをAIモデルの学習に一切使用しないことが契約上明確に保証されているためです。OpenAIのChatGPT等と同様に、個人向けプランと法人向けプランではデータ保護の法的枠組みが大きく異なり、業務要件に応じて使い分けるのが業界標準となっています。さらにEnterpriseプランやAPIでは、DPA(データ処理契約)の締結や監査ログの管理、APIにおけるZDR(Zero Data Retention:データ保持ゼロ)オプションの適用など、厳格なセキュリティ要件に対応する機能が揃っています(2026年時点の提供状況であり、詳細はanthropic.comやdocs.anthropic.comで確認が必要です)。
共有範囲の制限と保持期間を組織の管理者設定で統制する
法人プランを導入したら、管理コンソールから共有範囲とデータ保持期間を組織単位で統制します。個々の従業員のモラルや手動設定に頼る運用では、設定変更の忘れや誤操作による情報漏洩を完全に防ぎきれないためです。TeamやEnterpriseプランでは、チャットの共有リンク機能を「同一組織内のメンバーのみ」に限定し、社外への公開リンク作成をブロックできます。さらにEnterpriseプランであれば、会話データのカスタム保持期間(保持日数の短縮など)を管理者が一括指定でき、退職者アカウントの即時停止やSSO(シングルサインオン)連携によるアクセス制御も可能です。システム側で安全な枠組みを強制することで、現場の負担を増やさずに情報漏洩リスクを抑えられます。
個人プランから法人プランへ4ステップで安全に移行する
現在個人向けのFreeプランやProプランを業務に使っている場合は、4つのステップで速やかに法人プランへ移行することが重要です。個人のアカウントに業務データが残ったままだと、退職や端末変更の際に会社側でデータの消去を確認できなくなるためです。
- 個人アカウントのチャット履歴とメモリ機能から業務関連のデータをすべて削除する
- 会社のドメインメールアドレスを用いてTeamまたはEnterpriseプランを契約する
- 管理者画面で共有制限・SSO・メンバー権限・Claude Codeの利用規約を設定する
- 入力禁止データと事前マスキングの基準を定めた社内ガイドラインを周知する
契約の切り替えと社内ルールの整備をセットで進めることで、ガバナンスを効かせた安全なAI活用基盤へスムーズに移行できます。
Claude 個人情報のよくある質問(FAQ)
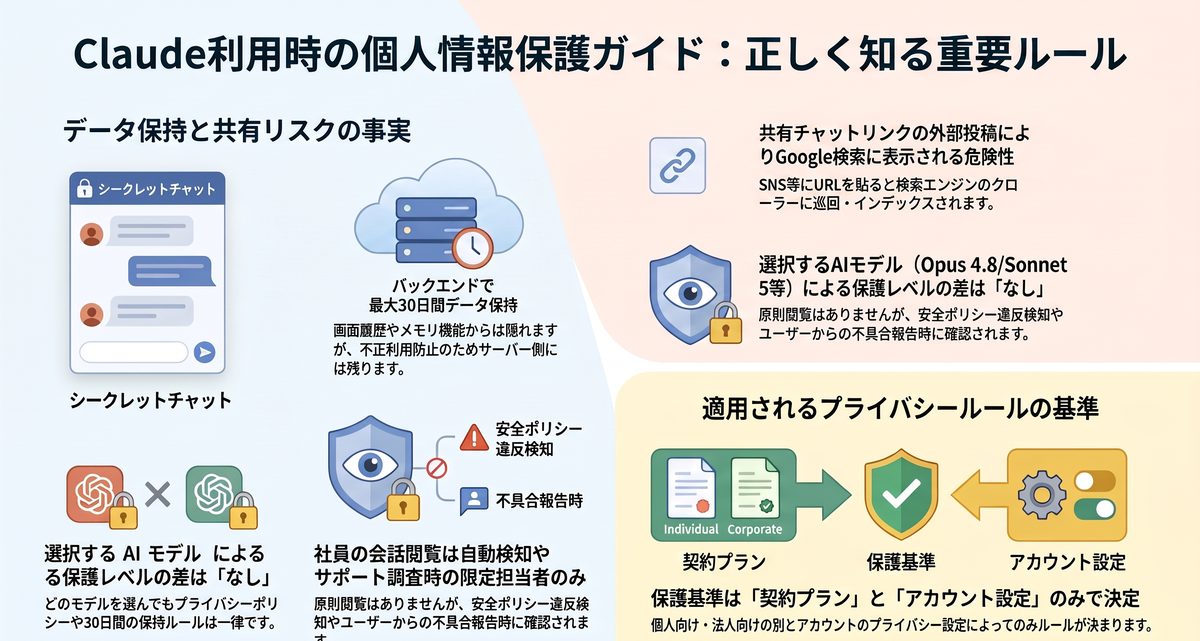
Claudeの個人情報保護に関して、検索ユーザーや企業の担当者から寄せられる代表的な疑問と回答をまとめました。導入前の最終確認や社内規定づくりの参考にしてください。
Claudeの会話内容はAnthropicの社員に閲覧されますか?
原則としてAnthropicの社員がユーザーの会話を自由に閲覧することはありません。ただし、利用規約違反(安全性ポリシーに反する不正利用)の自動検知システムが反応した場合や、ユーザー自身がフィードバック送信・バグ報告を行った場合、サポート調査のために権限を持つ限定された担当者や審査チームが該当ログを確認するケースがあります。機密性の高い個人情報は、いかなる場合もそのまま入力しないことが安全です。
シークレットチャットなら個人情報を入力しても安全ですか?
シークレットチャットを使っても、個人情報の入力が完全に安全になるわけではありません。シークレットチャットは画面上の会話履歴に一覧表示されず、メモリ機能への記録もスキップされる便利な機能ですが、不正利用防止のためにサーバー(バックエンド)側では通常のチャットと同様に最大30日間データが保持されます。履歴に残らないだけで外部サーバーへ送信される事実は変わらないため、個人情報の直接入力は避けてください。
Claudeの共有チャットがGoogle検索に表示されることはありますか?
共有チャットの公開リンクを作成し、そのURLをSNSやWebサイト、公開フォーラムなどに貼り付けた場合、Googleなどの検索エンジンのクローラーに巡回されて検索結果にインデックスされる可能性があります。URL自体に推測困難な文字列が使われていても、外部からリンクを辿れる状態になれば誰でも閲覧できてしまいます。個人情報や社内情報を含むチャットでは、共有リンクを絶対に発行しないよう徹底してください。
Claudeの最新モデルによって個人情報の扱いは変わりますか?
選択するAIモデルの種類によって個人情報の保護レベルやデータ保持期間が変わることはありません。2026年時点で提供されているOpus 4.8、Sonnet 5、Haiku 4.5、Fable 5のいずれのモデルを選択しても、適用されるプライバシーポリシーや学習利用の有無、30日間のバックエンド保持ルールはすべて「契約しているプラン(個人向けか法人向けか)」と「アカウントのプライバシー設定」によって一律に決まります。
Claudeにおける個人情報の取り扱いと安全対策のまとめ
Claudeで個人情報を安全に守るためには、AIの学習利用(モデル改善)をオフにするだけでなく、削除後最大30日間残るサーバー保存やメモリ機能、共有リンク、Claude Codeのローカルログまで含めた多層的な対策が不可欠です。個人向けプランでは初期設定の見直しと徹底した事前マスキングを行い、業務で本格活用する際は学習除外が規約で保証されるTeam・Enterprise・APIへの移行を進めて、安全なAI活用環境を整えましょう。
コメント