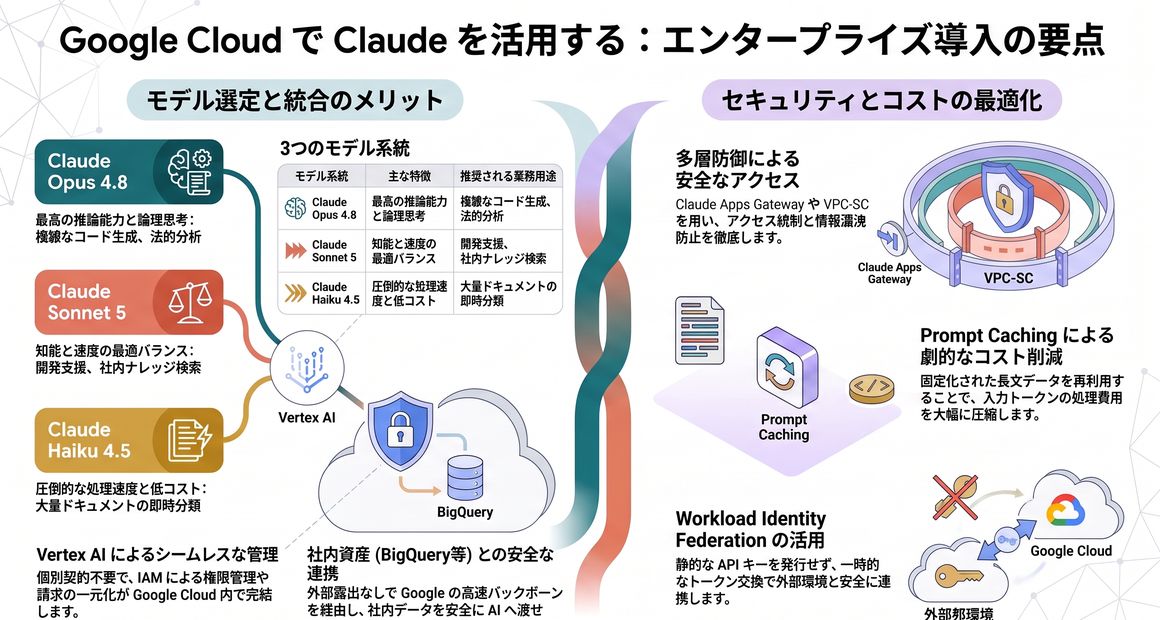
Anthropic社の先進的な基底モデルであるClaudeをGoogle Cloud上で安全かつ大規模に活用したい企業が増加しています。Google Cloudが提供する統合AI基盤であるVertex AIを介してClaudeを導入すれば、自社の強固なセキュリティ境界を維持したまま世界最高峰の言語・推論処理能力を業務に取り込めます。しかし、実際に自社のインフラ基盤とどのように連携させ、どのモデルを選定すべきか、具体的なアーキテクチャ設計に悩むエンジニアやシステム担当者も少なくありません。本記事では、Vertex AIにおけるClaudeの基本仕様やモデル別の特徴から、ローカル開発環境やCloud Shellでの具体的な環境構築手順、エンタープライズに耐えうる安全な連携アーキテクチャ、Prompt Cachingを用いたコスト最適化の要点までを体系的に解説します。クラウドネイティブなAI活用を推進し、確実な事業成果を生み出す手引きとしてお役立てください。
Google Cloud上で利用できるClaudeとは?
Google Cloudでは、機械学習プラットフォームであるVertex AIのモデルカタログ「Model Garden」を通じてAnthropic社のClaudeを提供しています。自社専用のプライベートなクラウド環境からセキュアにアクセスできる仕組みが整っており、データ保護を重視するエンタープライズ用途で高い支持を集めています。
Vertex AIのModel GardenがClaudeを提供します
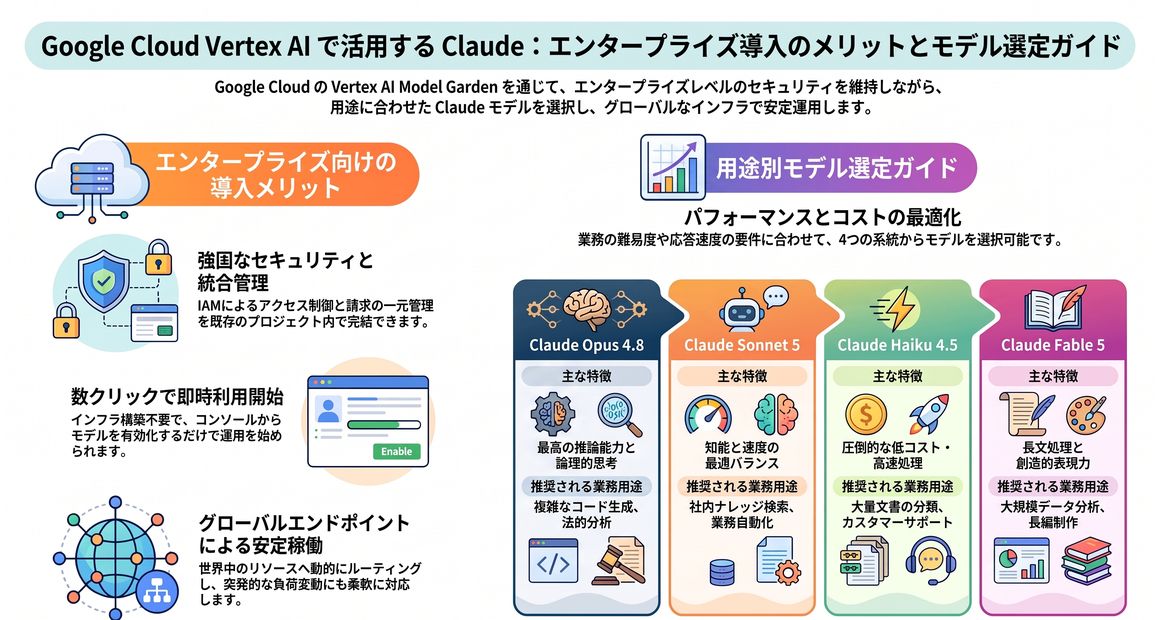
Vertex AIのModel Gardenを経由することで、ClaudeをGoogle Cloudネイティブなフルマネージドサービスとして即座に利用できます。インフラ基盤の構築や個別のアカウント契約を必要とせず、Google Cloudの既存プロジェクト内で完結したモデル運用が実現する仕組みになっているためです。コンソール上の画面操作から数クリックでモデルを有効化でき、IAM(Identity and Access Management)によるきめ細かなアクセス制御や請求の一元管理をそのまま適用できます。アプリケーション側の接続先もGoogle Cloudのエンドポイントに向けられるため、既存の社内システムやデータパイプラインへ滑らかに組み込めます。自社環境のセキュリティ基準を保ちながら高度な基底モデルを取り入れたい組織にとって、Vertex AIでのClaude利用は極めて合理的な選択肢となります。
最新のClaudeモデルは4系統から選択できます
Vertex AI上で提供されるClaudeは、要求される推論性能と処理コストに応じて4つの異なる系統から柔軟に選択可能です。業務内容によって必要な推論深度や応答速度が大きく異なるため、目的に合致したモデル選定が費用対効果を最大化する鍵となるためです。各モデルの特性や得意分野を整理すると以下の対応関係になります。
| モデル系統 | 主な処理性能と特徴 | 推奨される主な業務用途 |
|---|---|---|
| Claude Opus 4.8 | 最高の推論能力と緻密な論理的思考力 | 複雑なプログラムコード生成、難関学術・法的分析、多段階の思考タスク |
| Claude Sonnet 5 | 高速なレスポンスと高度な知能の最適バランス | 日常的な開発支援、社内ナレッジ検索、一般的な業務プロセスの自動化 |
| Claude Haiku 4.5 | 軽量設計による圧倒的な処理速度と低コスト | 大量ドキュメントの即時分類、カスタマーサポートの一次応答自動化 |
| Claude Fable 5 | 長文コンテキスト処理と創造的表現力 | 大規模データ統合分析、長編コンテンツ制作、複数資料の網羅的要約 |
タスクの難易度や求められるレイテンシを慎重に天秤にかけながら最適なモデルを選ぶことで、システム全体の処理効率を大きく向上させられます。なお、各モデルの提供状況や仕様は2026年時点のものであり、将来的に変更される可能性があるため最新情報は公式サイトで確認してください。
グローバルエンドポイントで利用可能です
Vertex AIのClaudeはグローバルエンドポイントを採用することにより、安定したスループットと最新モデルへの迅速なアクセスを確保できます。世界各地に分散する計算リソースへ動的にリクエストがルーティングされ、特定データセンターの突発的な負荷変動による影響を最小化できる設計になっているためです。
- 日本国内リージョン未提供時の代替手段としてグローバル設定を活用し安定稼働を確保する
- 通信経路をGoogleの内部バックボーンネットワークに留めて海外通信時のレイテンシを抑制する
- 各国のデータ保護規制や自社のデータレジデンシー要件を確認したうえで利用ポリシーを策定する
リージョンの展開状況を見据えつつ適切な通信エンドポイントを設計することが、耐障害性に優れた運用環境を整える基礎となります。
ClaudeとGoogle Cloudを連携するメリットとは?
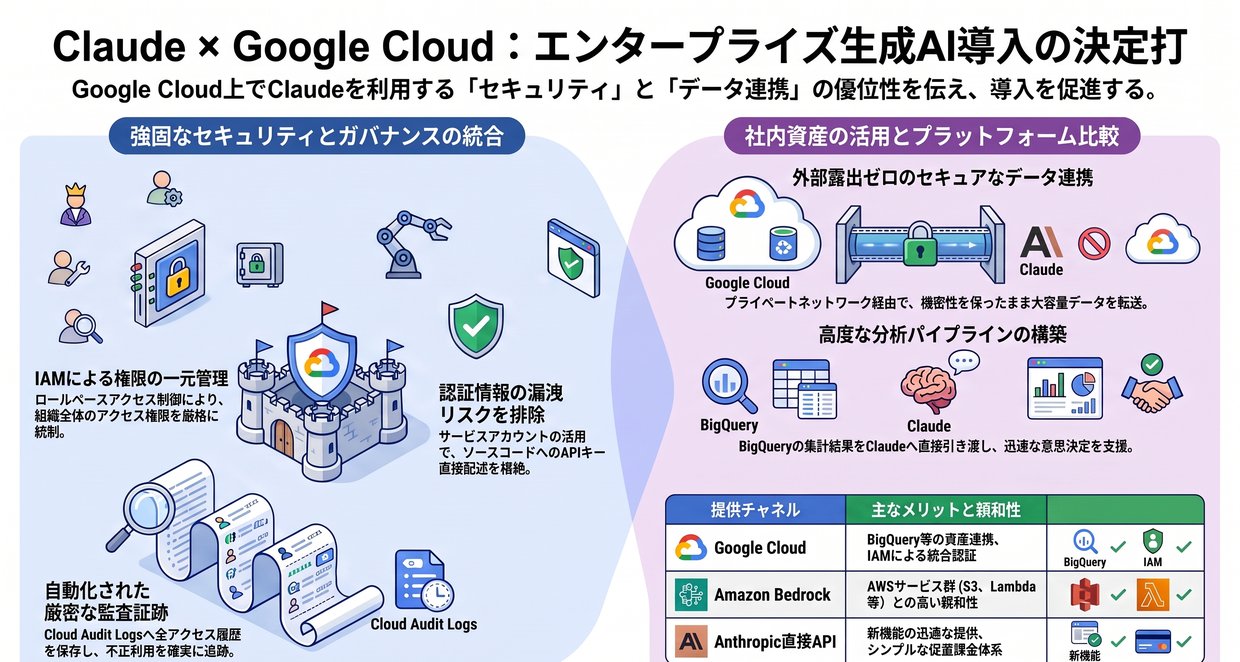
既存のGoogle Cloud環境にClaudeを組み込む最大の利点は、強固なエンタープライズ基盤と最先端の生成AIが同一のクラウド境界内で美しく調和することにあります。外部サービスとの通信に伴うセキュリティリスクを最小化し、社内データとの有機的な結合が容易になります。
企業向けセキュリティと認証を統一できます
Google CloudのIAM基盤と緊密に連携させることで、Claudeへのアクセス権限を組織全体で厳格かつ一元的に管理できます。個々の開発者に静的なAPIキーを配布する必要がなく、最小権限の原則に基づいたロールベースアクセス制御で不正利用や外部漏洩を確実に遮断できるためです。
- サービスアカウントを用いた認証によりソースコードへの認証情報ハードコードを完全に根絶する
- サービスアカウントの権限借用を設定して一時的かつ追跡可能な安全な権限行使を実現する
- Cloud Audit LogsにすべてのAPIアクセス履歴を自動保存して厳密な監査証跡を永続化する
厳正な社内セキュリティ基準を一切妥協することなく生成AIを全社展開できる点が、Google Cloudを基盤に選ぶ決定的な動機となります。
BigQueryや社内資産と直接連携可能です
Google Cloud内に蓄積されたBigQueryやCloud Storageのデータを、外部ネットワークへ露出させることなくClaudeへ安全に受け渡せます。同一クラウド基盤内のプライベートな高速バックボーンを経由することで、大容量データの転送遅延と傍受リスクを同時に抑え込めるためです。BigQueryに格納された構造化データをクエリで抽出し、その集計結果をプロンプトとしてClaudeに引き渡す分析パイプラインを簡単に構築できます。Cloud Storage上に配置された大量の非構造化ドキュメントを読み込ませるRAG(検索拡張生成)構成も、内部通信のみで完結します。社内データの機密性を完全に保ちながら高度な意思決定支援システムを構築できる環境は、データドリブンな業務改善を大きく加速させます。
他社クラウドや直接契約との使い分けが明快です
Claudeの主要な提供形態を比較することで、自社の既存インフラや開発方針に最も合致した利用チャネルを合理的に判断できます。プラットフォームごとに得意とする周辺サービス連携や課金形態が異なり、開発効率や管理負担に明確な差が生じるためです。環境ごとの特徴は以下の通りです。
| 提供チャネル | 主なメリットと親和性 | 導入時に留意すべきポイント |
|---|---|---|
| Google Cloud(Vertex AI) | BigQuery等の資産連携、IAMによる統合認証 | 国内リージョン非対応時のネットワーク設計が必要 |
| Amazon Bedrock | AWSサービス群(S3やLambda等)との高い親和性 | GCP環境が主体の場合はマルチクラウド管理コストが発生 |
| Anthropic 直接API | 新機能の迅速な提供、シンプルな従量課金体系 | 企業全体のガバナンス設計やキー管理を個別実装する必要 |
なお、OpenAIのモデル群と比較した場合にも、長文コンテキストの読解力や安全性設計においてClaudeが適している場面がある一方、既存エコシステムの選定次第で優劣は変化します。自社のインフラ基盤に合わせてAI利用窓口を一本化することが、長期的な運用保守コストを最小限に抑える確実な手段です。
ClaudeをGoogle Cloud環境で構築する手順とは?
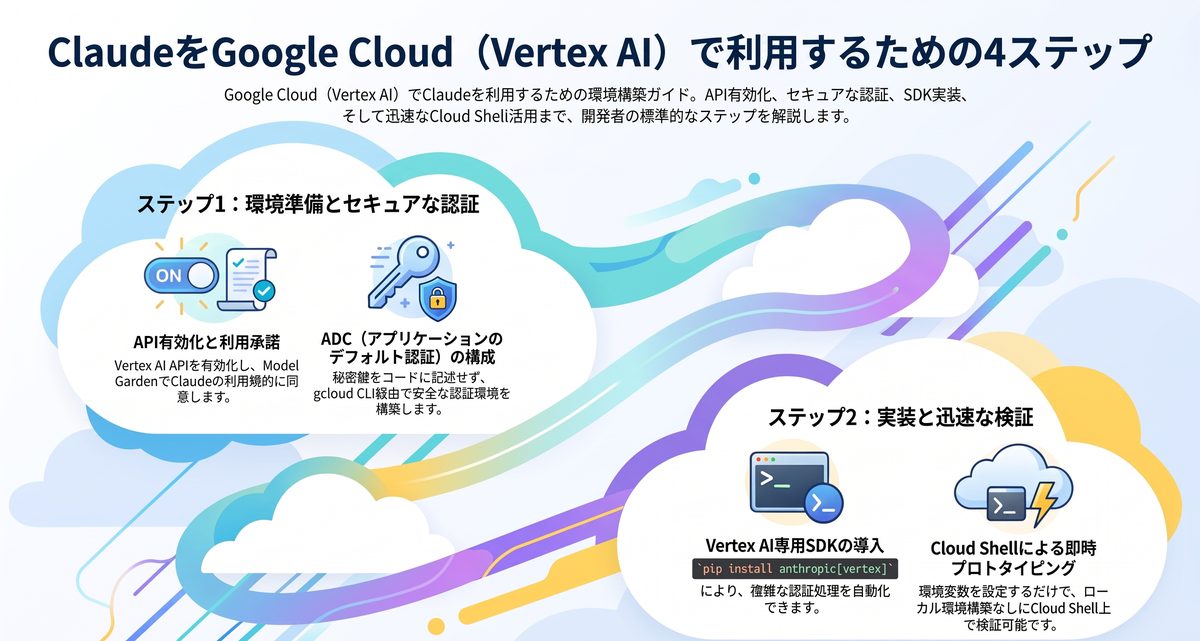
Google Cloud上でClaudeを利用する環境は、管理コンソールでの設定とCLIツールの構成を順序立てて行うことで短時間で準備できます。ローカル開発端末とクラウド実行環境の双方に対応した正しい初期設定フローを把握しておくことが大切です。
Vertex AI APIとModel Gardenを有効化します
利用対象となるGoogle Cloudプロジェクト内でVertex AI APIを有効化し、Model Garden上でClaudeの使用承諾を完了させます。Google Cloudのアーキテクチャでは、明示的にAPIを活性化させなければ関連するエンドポイントへの通信が拒否される仕様になっているためです。
- Google Cloudコンソールで対象プロジェクトを選択し課金アカウントが紐付いていることを確認する
- APIとサービスのダッシュボードからVertex AI APIを検索して有効化処理を実行する
- Model GardenのモデルカタログからClaudeのカードを開いて利用規約への同意を完了する
プロジェクト基盤側の前提条件を確実に満たしておくことで、その後のSDK実装や接続テストで発生する認証拒否エラーを未然に防止できます。
ADCと認証環境をローカル端末に構成します
ローカル開発環境ではApplication Default Credentials(ADC)を構成し、コード側で安全かつ自動的に認証情報を解決させます。ソースコード内に秘密鍵やAPIキーを直接記述することなく、gcloud CLI経由で取得した一時的なOAuthトークンをSDKが自動利用してくれるためです。ターミナル上で「gcloud auth application-default login」コマンドを実行し、表示されるブラウザ画面で対象プロジェクトへのアクセス権を持つGoogleアカウントを承認します。認証が完了すると端末内の所定パスに認証クレデンシャルが保存され、Vertex AI向けのリクエスト発行時に自動的に参照されます。機密情報をコードベースから物理的に分離する構成を遵守することが、事故のない開発運用を成立させる前提条件です。
Python SDKからVertex AI経由で呼び出します
Anthropic公式のPython SDKに用意されたVertex拡張モジュールを導入することで、わずか数行の記述でClaudeへの推論リクエストを実行できます。公式クライアントライブラリがVertex AI特有の認証ヘッダー付与やリクエスト形式の変換処理を内部で透過的に代行してくれるためです。「pip install anthropic[vertex]」コマンドでパッケージをインストールし、クライアント初期化時にGoogle CloudのプロジェクトIDとリージョン情報を引数として渡します。メッセージ作成メソッドに対してモデル名とプロンプトを与えるだけで、テキスト生成やストリーミング出力をスムーズに受け取れます。専用SDKが備える型定義やエラーハンドリング機構を最大限に活用することで、コードの可読性と保守性を高水準に維持できます。
Cloud Shell上でClaude Codeを素早く試せます
Google Cloudが標準提供するブラウザベースの開発環境であるCloud Shellを活用すれば、ローカル端末のセットアップを省略してClaude Codeの挙動を即座に検証できます。Cloud Shell環境にはgcloud CLIや主要なランタイムがあらかじめ組み込まれており、認証済みの安全なサンドボックスが最初から手に入るためです。
- Cloud Shellのターミナルを起動してプロジェクトの接続セッションを確立する
- 環境変数「CLAUDE_CODE_USE_VERTEX=1」をエクスポートしてVertex経由での呼び出しを宣言する
- プロジェクトIDとエンドポイントリージョンをシェル変数に設定してCLIコマンドを起動する
端末のOS環境に依存するトラブルを完全に排除しながら迅速にプロトタイプを稼働させられるため、初期検証やPoCの段階において極めて効果的なアプローチとなります。
ClaudeとGoogle Cloudの安全な連携構成とは?
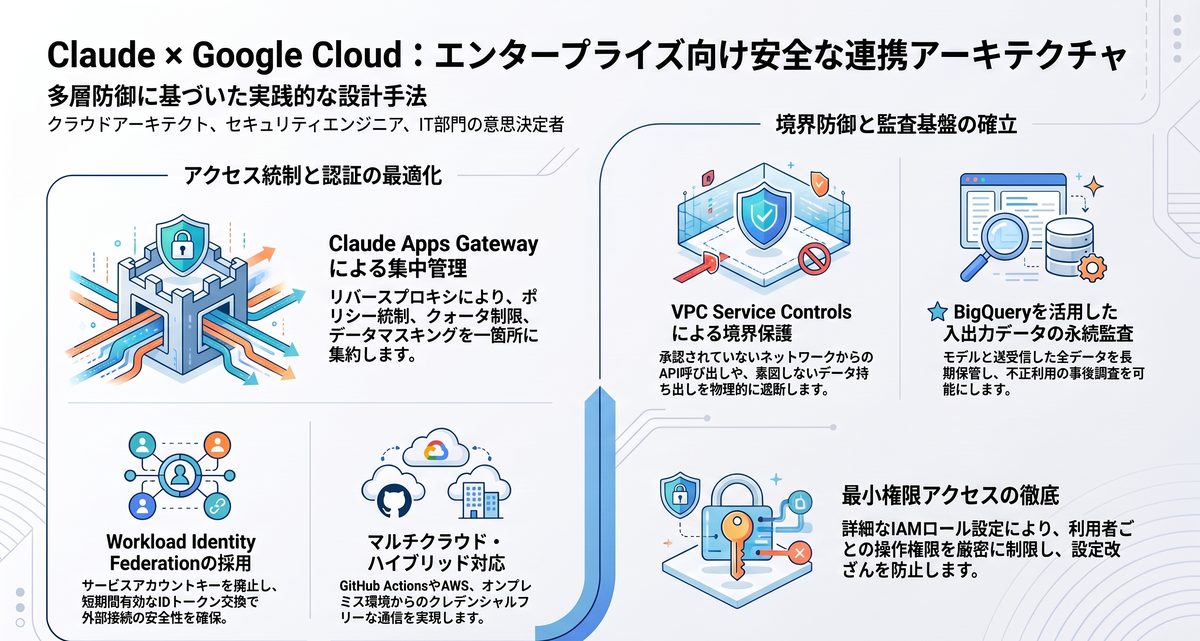
エンタープライズの本番システムでClaudeを本格運用するには、アクセス経路の統制やネットワーク境界を考慮した多層防御アーキテクチャが欠かせません。外部システムからのセキュアな接続や企業ガバナンスを盤石にするための実践的な設計手法を解説します。
Claude Apps Gatewayでアクセスを集中管理します
社内専用のリバースプロキシとして機能するClaude Apps Gatewayを構成することで、全社的な利用ポリシーの統制とリクエストの集中監視が極めて容易になります。個々の開発者やクライアント端末がモデルエンドポイントへ無秩序に直接アクセスする事態を防ぎ、通信内容の監査やアクセス制限を一箇所に集約できるためです。Cloud Runや内部ロードバランサの背後にGatewayコンテナを配備し、社内のClaude Codeや各業務システムからのリクエストをすべて中継させます。社内独自の認証トークン検証や利用量クォータの制御、データマスキング処理をGateway側で一括実行すれば、クライアント側の実装を大幅に簡素化できます。中央集権的なゲートウェイを介在させる設計は、全社展開におけるセキュリティ統制と開発生産性の向上をハイレベルで両立させます。
Workload Identity Federationで外部接続します
Google Cloud外部の環境からVertex AIのClaudeを呼び出す際は、Workload Identity Federationを利用したキーレス認証を採用します。永続的なサービスアカウントキーを外部環境に払い出して保管する運用上の脆弱性を排除し、短時間のみ有効なIDトークン交換で安全性を担保できるためです。
- GitHub ActionsのCI/CDパイプラインからOIDCトークンを用いて安全にモデル呼び出しを行う
- AWS LambdaやAzure Functionsなどの外部クラウドからサービスアカウントの権限を安全に借用する
- オンプレミス環境に設置されたIDプロバイダと連携してクレデンシャルフリーな通信を実現する
漏洩リスクの高い静的認証情報を一切発行しないアーキテクチャを確立することで、マルチクラウド環境やハイブリッド構成におけるセキュリティ強度を飛躍的に高められます。
VPC Service ControlsとBigQueryログで統制します
ネットワーク境界の防御機構と監査ログの永続的なアーカイブを組み合わせることで、情報漏洩の防止と事後追跡の責任を完全に果たす体制を整えられます。不正な外部持ち出しを遮断する通信境界の制御と、すべてのやり取りを後から検証できる記録基盤が揃って初めて、機密データを取り扱う業務への実務適用が認められるためです。統制を支える主要な構成要素は以下の通りです。
| セキュリティ統制項目 | 具体的な実装手段 | 期待される保護効果と役割 |
|---|---|---|
| サービス境界の防御 | VPC Service Controls(VPC-SC) | 承認されていないネットワークからのAPI呼び出しやデータ持ち出しを遮断 |
| 入出力データの永続監査 | BigQueryへのリクエスト・レスポンス保存 | モデルと送受信した全文データを長期保管し、不正利用や誤用を事後調査可能にする |
| 最小権限アクセスの徹底 | roles/aiplatform.user等の詳細IAM | 利用者ごとに必要な操作権限のみを厳密に割り当て、設定改ざん事故を防止 |
これらの多重防壁をGoogle Cloudネイティブな仕組みで構築することが、厳しい業界コンプライアンス要件をクリアし、安全なAI活用基盤を維持するための強固な土台となります。
ClaudeのGoogle Cloud運用コストを抑えるには?
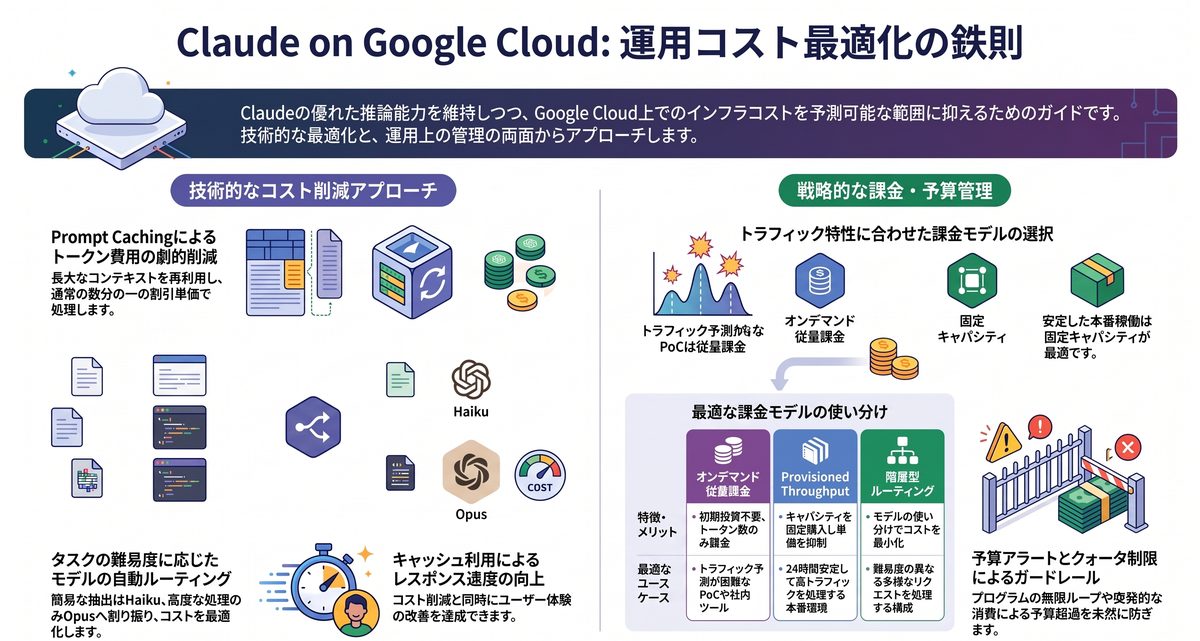
Vertex AI上でClaudeを業務運用する際は、優れた推論能力の恩恵を享受しつつ、インフラコストを予測可能な範囲内に抑制する継続的な工夫が不可欠です。トークン消費の仕組みを正しく把握し、適切な課金プランと制御ルールをシステムに組み込む必要があります。
Prompt Cachingでトークン費用を大幅に削減します
頻繁に参照するコンテキスト情報をPrompt Cachingの機能で再利用することにより、入力トークンの処理にかかる費用を劇的に圧縮できます。一度モデルに読み込ませた長文の前提コンテキストがキャッシュされ、後続のリクエストでは通常の数分の一に設定された割引単価で処理されるためです。社内規定のドキュメント全文や巨大なソースコードベースをシステムプロンプトに常駐させる業務システムにおいて、桁違いのコスト削減効果を発揮します。キャッシュの有効期限内であれば同一コンテキストに対するレスポンス速度も大幅に向上し、コスト低減とユーザー体験の改善を同時に達成できます。固定化された長大なデータを繰り返し参照するユースケースでは、Prompt Cachingの活用が最も費用対効果の高い最適化策となります。
利用規模に応じて課金方式を選択します
システムのリクエスト発生頻度やトラフィックの変動幅を精緻に分析し、従量課金と固定キャパシティを戦略的に使い分けることが求められます。突発的なアクセスが中心の環境と、定常的に大量のリクエストを処理する環境とでは、経済的な損益分岐点が全く異なるためです。選択肢となる課金モデルの特徴は以下の通りです。
| 課金方式 | コスト構造と主なメリット | 最適となる運用の場面 |
|---|---|---|
| オンデマンド従量課金 | 処理したトークン数のみに課金され初期投資が不要 | トラフィック予測が難しいPoCや利用が不定期な社内ツール |
| Provisioned Throughput | 推論キャパシティを時間枠で固定購入し単価を抑制 | 24時間安定して高トラフィックを処理し続ける本番サービス |
| 階層型モデルルーティング | 処理難度に応じて安価なモデルへ自動振り分け | 一次回答をHaikuで処理し、難解な処理のみOpusへ昇格させる構成 |
自社のリクエスト規模を継続的にモニタリングし、トラフィック特性に応じた適切な購入モデルを選択することが無駄なクラウドアロケーションを排除する近道です。なお、具体的な料金設定や制限値は2026年時点のものであり、改定の可能性があるため最新の公式料金表を確認してください。
モデル選定とクォータ管理で予算超過を防ぎます
タスクに応じた適切なモデル選定を徹底し、Google Cloudのクォータ制限と予算アラートを連動させることで、想定外のコスト高騰を未然に遮断できます。無制限のAPI呼び出しを放置すると、プログラムの意図しない無限ループや過度な並行処理によって高額な請求が発生する危険性があるためです。
- 簡易なテキスト変換やデータ抽出にはHaiku 4.5を割り当て高価なOpus 4.8の呼び出しを最小化する
- Google Cloudのコンソールでプロジェクト単位の予算しきい値を設定しメール通知を自動化する
- QPM(分間リクエスト数)やTPM(分間トークン数)のクォータ上限を調整して突発的な消費を制限する
金銭的および運用的なガードレールを開発初期の段階から組み込んでおくことが、プロジェクト全体の健全性を保ち、長期的なAI投資を成功に導くための基本姿勢です。また、生成AIが出力した業務判断や分析結果は誤りを含む可能性があるため、重要な意思決定や法務・財務に関わる処理では最終的に人間が内容を検証する体制を必ず整えてください。
ClaudeとGoogle Cloudのよくある質問(FAQ)
Vertex AIのClaudeは東京リージョンで使えますか?
提供リージョンはモデルごとに異なり拡大が続いています。東京リージョンの対応可否や対象モデルは変動するため、Vertex AIのModel Garden・対応リージョン一覧を公式で確認してください(2026年時点)。広域利用ではグローバルエンドポイントの利用も検討できます。
Vertex AI版のClaudeは日本語に対応していますか?
日本語の入出力に対応しています。社内文書の要約やBigQueryデータを踏まえた回答生成など、日本語業務でも活用できます。固有名詞や専門領域の正確性は用途で差が出るため、重要な出力は人間の検証を組み合わせてください。
Claude Google Cloud版とAWS Bedrock版は何が違いますか?
主な違いは認証・データ連携の基盤です。Google CloudはVertex AI・IAM・BigQueryとの統合が強み、AWSはBedrock・IAM・AWS資産との連携が強みです。既に使っているクラウドへ寄せると認証と統制を一本化しやすくなります。
Vertex AIでClaudeを無料で試せますか?
基本は従量課金で、無料枠は保証されません。Cloud Shellや小規模リクエストで少額から検証するのが現実的です。無料枠・クレジットの有無や最新価格はGoogle Cloud公式の料金ページで確認してください(2026年時点・変更の可能性あり)。
ClaudeとGoogle Cloudのまとめ
Google CloudのVertex AI上で提供されるClaudeは、最高峰の知能と堅牢なエンタープライズインフラを理想的な形で融合させた基盤です。Model Gardenからの迅速な有効化、IAMやVPC Service Controlsによる厳格なガバナンス、そしてPrompt Cachingを活用した経済的な運用のすべてが同一基盤上で完結します。2026年時点の仕様や提供リージョン、料金体系は今後改定される可能性があるため、導入に際してはGoogle Cloud公式ドキュメント(https://docs.cloud.google.com/ )およびAnthropic公式サイト(https://docs.anthropic.com/ )で最新の情報を必ずご確認ください。自社のビジネス要件とデータガバナンスに合致したアーキテクチャを正しく設計し、安全で拡張性に優れた生成AI基盤の構築を着実に進めていきましょう。
コメント